Verificación en dos pasos (2FA) y cumplimiento normativo
Por qué NIS2, DORA, ISO 27001, ENS y RGPD esperan verificación en dos pasos (2FA), cómo implantarla bien y cómo documentarla como evidencia.

Guías prácticas para pymes reguladas
Este blog de cumplimiento normativo reúne guías prácticas sobre NIS2, DORA, RGPD, ENS, EU AI Act, CRA, Data Act e ISO 27001. Están pensadas para pymes y medianas empresas reguladas en España y la UE. En cada artículo de este blog de cumplimiento normativo explicamos qué exige la norma, a quién se aplica y qué pasos dar. Además, enlazamos fuentes oficiales como EUR-Lex o el BOE. Por eso, siempre puedes comprobar el texto original. ¿Todavía no sabes qué normas te afectan? También puedes empezar por nuestras fichas de normativas.
Por qué NIS2, DORA, ISO 27001, ENS y RGPD esperan verificación en dos pasos (2FA), cómo implantarla bien y cómo documentarla como evidencia.
Los cuatro niveles de riesgo del EU AI Act (inaceptable, alto, limitado y mínimo), qué implica el alto riesgo y cómo clasificar tu IA.
Qué son las pruebas de resiliencia de DORA y los TLPT (threat-led penetration testing), y cómo preparar a tu entidad para superarlas.
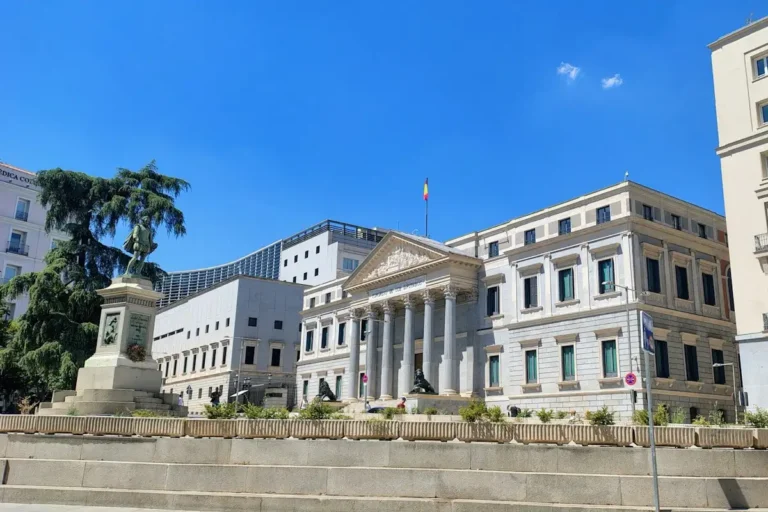
Guía práctica para adecuarte al ENS: a quién aplica, categorías, pasos de adecuación y cómo aprovechar el solapamiento con NIS2 e ISO 27001.
El Reglamento de Datos (Data Act) cambia el acceso y uso de los datos de productos conectados y servicios cloud: qué implica y qué hacer.
Qué cambia en el Anexo A de la ISO 27001:2022: de 114 a 93 controles, los 11 nuevos y cómo transicionar desde la versión de 2013.
Checklist RGPD actualizada para 2026: RAT, bases jurídicas, cookies, transferencias internacionales, IA y notificación de brechas.
España sigue sin transponer NIS2 y la Comisión la ha llevado al TJUE (jul 2026). Qué es exigible hoy, por qué vías te llega ya y qué hacer antes de que salga la ley.
Un plan práctico de 90 días para cumplir NIS2: alcance y gobernanza, análisis de riesgos, medidas del art. 21 y evidencias.
Las evidencias de cumplimiento automáticas eliminan semanas de trabajo manual antes de cada auditoría: qué son, ventajas y cómo funcionan.
El registro de información de DORA y la gestión de terceros TIC, paso a paso: qué debe contener, qué exige el supervisor y errores a evitar.
Cómo cumplir RGPD, NIS2, DORA, ENS e ISO 27001 sin duplicar trabajo gracias a un mapa de controles: define la evidencia una vez y reutilízala.

Software de cumplimiento normativo para empresas reguladas. Una atalaya que vigila el horizonte y avisa antes de que llegue el plazo.